×
25.06.06
目次
近年、デジタル化が進む中で、企業を狙った不正アクセスは後を絶ちません。公表された情報によると、不正アクセス行為の認知件数は高止まり傾向にあり、その被害の多くが一般企業に集中していると報告されています。
実際に、企業が外部からのサーバーへの不正アクセスを受け、顧客情報や業務関連情報が流出する可能性があると発表された事例も存在します。
このような不正アクセスを防ぎ、重要な機密情報を守るためには、適切なセキュリティ管理が不可欠です。その有効な手段の一つが、サーバーにおけるアクセス権限の設定です。
この記事では、サーバーにアクセス権限が必要な理由、その具体的な設定方法、そして運用上の課題について解説します。
サーバー上でフォルダを共有する際には、潜在的なリスクを回避するためにアクセス権限の適切な設定が不可欠です。
アクセス権限を適切に設定することで、情報漏えいのリスクを大幅に軽減できます。
サーバーにアクセス権限を設定しない場合、社内の誰でも情報にアクセスできる状態となり、機密情報が意図せず外部に流出する危険性が高まります。また、まだ公開されていない新製品の情報や、内部情報などが、本来アクセス権を持たない社員に知られてしまう可能性も考えられます。
様々な経路での情報流出を防ぐため、データの重要度に応じて、細かく適切なアクセス権限を設定することが重要です。特にテレワークを導入している企業では、外部から社内サーバーへアクセスする機会が増えるため、アクセス方法や権限の割り振りを明確にしておくことが一層求められます。
サーバー内に保管されているファイルやフォルダが、社員のパソコンから誰でもアクセスできる状態にあると、万が一の不正アクセスにより、第三者が意図的にデータを改ざんしたり、削除したりするおそれがあります。
このような問題が発生すると、企業の社会的信用が大きく損なわれ、今後の事業運営にも深刻な影響を及ぼす可能性があります。あらゆるリスクからデータを保護するためには、サーバー内のファイルやフォルダにアクセスできる社員を限定し、適切に権限を割り当てることが必要です。
会社が使うサーバーに社員が安全にアクセスできるようにするには、事前に権限をきちんと設定しておく必要があります。
まず、権限を付与する社員がサーバーにアクセスできるよう、個別のユーザーアカウントを作成し、サーバーに登録します。
社員は、社用パソコンからサーバーへアクセスする際に、それぞれ固有のユーザー名とパスワードの入力が求められます。ユーザー名については、同姓同名の社員が増える可能性を考慮し、社員番号などを併記するのも一つの有効な方法です。
また、一人ひとりにユーザーアカウントを作成したとしても、パスワードが適切に管理されていなければ、セキュリティの意味がありません。社員に対し、安全なパスワードの管理方法を指導することも、サーバー管理担当者の重要な任務となります。
サーバー内の情報に誰でもアクセスできる状況は、セキュリティ対策が不十分だと言わざるを得ません。アクセス権限を設定する前に、どの社員にどのファイルやフォルダへのアクセスを許可するかを明確に定義することが重要です。
一人ひとりにアクセス権限を設定することも可能ですが、定義や管理が煩雑になる傾向があるため、一般的には部署や役職などでグループ分けを行い、そのグループ単位で権限を設定します。
権限を付与するグループが決まったら、実際にサーバーのアクセス権限を設定します。
例えば、多くの企業で使われているサーバーOSの場合、設定できるアクセス権には共有アクセス権とNTFSアクセス権があります。
共有アクセス権は、ネットワーク経由でサーバー内のフォルダやファイルを閲覧、操作できる権限です。 権限の種類は主に3つあり、許可される操作の範囲が広い順に「フルコントロール」「変更」「読み取り」となります。「フルコントロール」は全ての権限が与えられるため、この権限のみで運用する場合は、管理者ユーザーに限定することが重要です。
| 権限の種類 | 許可される操作の例 |
| フルコントロール | ファイルの読み取り・削除、アクセス権限の変更、ファイル作成・削除など、すべての機能 |
| 変更 | ファイル・フォルダのアクセス権限変更以外の操作全般 |
| 読み取り | ファイルの閲覧と、ファイル・フォルダの一覧表示のみ |
NTFSアクセス権は、共有アクセス権の設定に関わらず、NTFS(New Technology File System)を使用しているフォルダを閲覧できる権限です。ネットワーク経由だけでなく、サーバー本体に直接アクセスした場合(ローカルアクセス)でも有効です。
共有アクセス権と両方で設定することが望ましいですが、それぞれ異なる権限を設定すると管理が複雑になりがちです。管理を容易にしつつ、詳細な権限を割り当てたい場合は、共有アクセス権を「Everyoneグループのフルコントロール」に設定し、NTFSアクセス権で個別の権限を詳細に設定する方法があります。
NTFSアクセス権では、主に以下の7つの権限に分けられます。
| 権限の種類 | 許可される操作の例 |
| フルコントロール | ファイルの読み取り・削除、アクセス権限の変更、ファイル作成・削除など、すべての機能 |
| 変更 | ファイル・フォルダのアクセス権限変更以外の操作全般 |
| 読み取りと実行 | 読み取りに加えて、プログラムの実行 |
| フォルダの内容の一覧表示 | フォルダにのみ適用され、フォルダ内のファイルを一覧できる |
| 書き込み | フォルダにファイルを追加できる |
| 読み取り | ファイルの閲覧と、ファイル・フォルダの一覧表示のみ |
| 特殊な書き込みアクセス許可 | 上記以外の特定の権限を設定できる |
ファイルやフォルダのアクセス権限設定は、情報漏洩を防ぎつつ円滑な業務を進めるために不可欠ですが、設定ミスや運用上の不備によって思わぬトラブルを引き起こすケースが後を絶ちません。ここでは、現場で発生しがちな失敗例と、設定時に留意すべき注意点を解説します。
アクセス権限の管理に不安がある方へ
権限設定の不備による情報漏えい事故が発生した場合、
自社が支払うことになる「損害賠償額の相場」をご存知ですか?
現在の管理体制に潜むリスクと想定損害額を、
たった1分の判定ツールでチェックできます。
アクセス権限の設定においては、社員のパスワード管理や退職者の権限削除など、継続的な管理が求められます。しかし、サーバーの種類が多かったり、社員数が多かったりする企業では、社員自身のアカウントやパスワードの管理がおろそかになることも考えられます。
また、サーバー管理担当者は、サーバー内部のセキュリティ対策だけでなく、サーバーが設置されている部屋(サーバールームなど)への不審者侵入を防ぐといった物理的なセキュリティ対策にも注力する必要があります。より強固なセキュリティ対策で機密情報を保護するには、専門のデータセンターにサーバーを預けることも有効な選択肢の一つです。
データセンターであれば、専門スタッフが24時間365日体制で監視・警備を行うだけでなく、機密性や完全性を保証する国際的な認証を取得している場合があります。さらに、生体認証、カードキー、金属探知機などを組み合わせた多層的な物理セキュリティも備わっています。
サーバーのアクセス権限設定は、単なるセキュリティ対策の一環と捉えられがちですが、私はこれを「情報の交通整理」と捉えるべきだと考えています。
現実世界で、車がルールなく走り回れば事故が起こるように、情報も無秩序にアクセスされれば、漏えいや改ざんといったトラブルにつながります。アクセス権限は、まさにこの「情報の交通ルール」を定めるものです。誰が、どの情報に、どのような形でアクセスできるのかを明確にし、必要最低限の権限だけを付与することで、情報が安全かつ効率的に流れるようになります。
例えば、部署や役職に応じた「役割ベースのアクセス制御(RBAC)」は、この交通整理の典型例です。経理部門の社員は財務情報にアクセスできても、営業部門の社員はできない。あるいは、特定のプロジェクトメンバーだけがそのプロジェクトの共有フォルダに書き込みできる、といった具合です。これにより、誤操作によるデータ削除や、意図しない情報共有を防ぎ、同時に必要な情報はスムーズに利用できるようになります。
また、リモートワークが普及した現代において、この「情報の交通整理」の重要性はさらに増しています。社外からのアクセスが増えるということは、それだけ情報の流れが複雑になることを意味します。適切なアクセス権限設定は、変化する働き方に対応し、企業のデジタル資産を守るための「見えないインフラ」であると言えるでしょう。
単に設定するだけでなく、定期的に見直し、組織の変化に合わせて柔軟に調整していくことが、デジタル時代における企業の情報セキュリティを堅牢にする鍵となります。
この記事では、サーバーにおけるアクセス権限の重要性について、解説しました。
サーバーにアクセス権限を設定する主な理由は、外部への情報漏えいの防止と、データの改ざん・消失の防止です。これらの事態を未然に防ぐため、サーバー管理担当者には、サーバー内部のセキュリティ対策として適切なアクセス権限の設定が求められます。
しかし、サーバー管理担当者は、サーバー設置場所のセキュリティ対策といった物理的な側面にも配慮が必要です。このような課題に対する有効な解決策の一つとして、データセンターの利用が挙げられます。
ご自身の組織のサーバー環境をより安全に保つために、これらの情報をぜひご活用ください。
社内全体のセキュリティの見直しをご検討の方には、こちらの3分解説がヒントになります。
自社のセキュリティ体制に不安を感じていても、どこから手をつけるべきか迷うシステム担当者様は少なくありません。まずは社内での現状把握や、上長への説明・稟議の材料として、以下のお役立ち資料をぜひご活用ください。
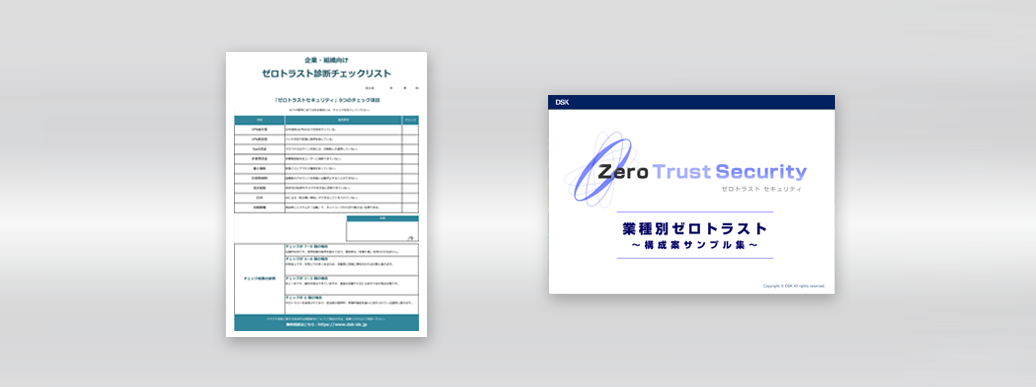
 ゼロトラスト診断チェックリスト(自社の危険度が5分でわかる)業種別ゼロトラスト構成案サンプル集(他社の構成を参考にできる)
※ 以下のボタンのフォームから資料のみのダウンロードも可能です。(強引な営業は一切いたしません)
「自社の現在のネットワーク構成で導入できるか?」「まずは予算感を知りたい」など、個別のお困りごとやささいな疑問も、上記フォームよりお気軽にご相談ください。