×
26.03.13
目次
サイバー攻撃はもはや「大企業だけの問題」ではありません。ランサムウェア、標的型攻撃、内部不正――これらの脅威は規模を問わず、あらゆる企業・組織を標的にしています。
その対策の考え方として近年注目されているのが「ゼロトラスト(Zero Trust)」です。
ゼロトラストとは、「社内ネットワーク内にいるからといって信頼しない」という原則に基づいたセキュリティモデルです。すべてのアクセスを検証し、最小限の権限のみを付与する考え方で、クラウド化・リモートワーク化が進む現代のITインフラに最適なアプローチとして広まっています。
しかし中小企業の担当者にとっては、「ゼロトラストと言われても、何から始めればいいの?」という声も多く聞かれます。本記事では、予算・人材・時間に制約のある中小企業が現実的にゼロトラストを導入するための「スモールスタートのロードマップ」を解説します。
従来のセキュリティモデルは「境界型防御」と呼ばれるものでした。社内ネットワーク=安全な場所として、外部からの侵入を防ぐファイアウォールを中心に構成されていました。
しかし、クラウドサービスの普及やリモートワークの常態化により、この「社内と社外の境界」が曖昧になっています。VPNを経由した社員のアクセスも、内部犯行者の操作も、境界型防御では区別できません。
ゼロトラストでは、ネットワークの場所に関わらず、すべてのアクセスに対して継続的な検証を行います。主な原則は次のとおりです。
① すべてのリソースへのアクセスを認証・認可する
② アクセス権は必要最小限に絞る(最小権限の原則)
③ 常に通信を監視・記録し、異常を即座に検知する
ゼロトラストは「製品を1つ入れれば完成する」ものではなく、セキュリティの継続的な改善プロセスです。大企業でも完全なゼロトラスト実現には数年単位の取り組みが必要です。
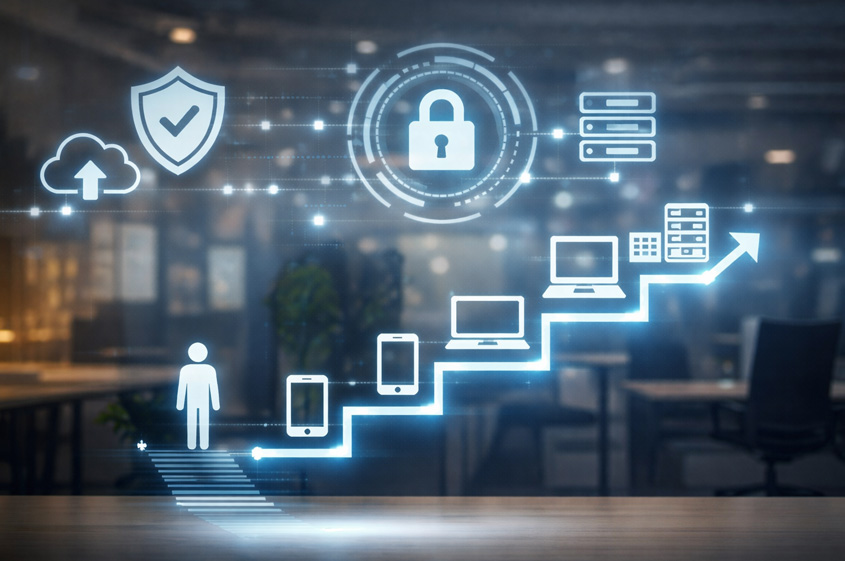
中小企業にとって現実的なのは、リスクの高い領域から優先的に対策を進めていく「スモールスタート」です。
・ 何から手をつければ良いか分からない
・ 専任のセキュリティ担当者がいない
・ 予算が限られている
・ 現状の対策が十分かどうか不安
・ 導入後の運用が継続できるか心配
これらの課題に対して、専門家(ITコンシェルジュ)を活用しながら、段階的に対策を積み上げていくアプローチが有効です。
以下のロードマップは、セキュリティ専任者がいない中小企業でも実践できる12ヶ月のステップを示しています。すべてを完璧にこなす必要はなく、自社の状況に応じてカスタマイズしてください。
|
工程 |
課題 |
対策の内容 |
|
STEP 1 (1?2ヶ月) |
現状把握・可視化 |
・ 資産台帳の整備(PC・サーバー・クラウドサービス) ・ ユーザーアカウントの棚卸し ・ 現行のアクセス権限を確認 ・ リスク評価の実施 |
|
STEP 2 (3?4ヶ月) |
ID管理・認証強化 |
・ 多要素認証(MFA)の全社導入 ・ 特権アカウントの最小化 ・ シングルサインオン(SSO)検討 ・ パスワードポリシー見直し |
|
STEP 3 (5?6ヶ月) |
エンドポイント保護 |
・ EDRソリューション導入(例:SentinelOne) ・ 全端末のOSアップデート徹底 ・ 不審プロセスの自動検知・隔離設定 ・ リモート端末ポリシーの統一 |
|
STEP 4 (7?9ヶ月) |
ネットワーク監視 |
・ AI型ネットワーク監視ツール導入(例:Darktrace) ・ 通信ログの定期レビュー体制構築 ・ クラウドサービスの利用状況可視化 ・ DNSフィルタリングの実装 |
|
STEP 5 (10?12ヶ月) |
継続的な改善・運用定着 |
・ 定期的なセキュリティ診断 ・ 社員向けセキュリティ教育 ・ ゼロトラスト成熟度の評価・改善 |
「守るべきものが何か」を把握せずにセキュリティ対策はできません。まずは自社のIT資産(PC・サーバー・クラウドサービス・スマートフォン)を洗い出し、誰がどの情報にアクセスできるかを整理します。この作業が以降のすべてのステップの土台となります。
ゼロトラストの核心は「正しい人が正しいリソースにアクセスしているか」を確認することです。多要素認証(MFA)の導入は、比較的低コストで高い効果が期待できる最優先施策です。パスワード漏洩による不正アクセスの大部分をMFAで防ぐことができます。
従来のウイルス対策ソフトは、既知のマルウェアには有効ですが、新種のランサムウェアやゼロデイ攻撃には対応できないことがあります。AI・振る舞い検知型のEDR(Endpoint Detection and Response)を導入することで、管理者が気づく前に脅威を自動で排除できます。
社内ネットワークに侵入した攻撃者は、発見されるまで平均200日以上潜伏すると言われています。AI型のネットワーク監視ツールを導入することで、通常とは異なる通信パターンを即座に検知し、被害の拡大を防ぎます。
ゼロトラストは「導入して終わり」ではありません。定期的なセキュリティ診断・社員教育を通じて、継続的に改善を重ねることで、組織のセキュリティ成熟度が高まっていきます。
セキュリティ対策は技術担当者だけの問題ではありません。経営層がリスクを理解し、投資判断を行うことが不可欠です。「セキュリティインシデントが発生した場合の事業影響」を経営言語で伝えることが重要です。
「すべてを一気に整備しようとして何もできない」という状況を避けることが大切です。まず最もリスクの高い領域に絞り、確実に対策を積み上げていくアプローチが長期的な成功につながります。
専任のセキュリティ担当者を置くことが難しい中小企業にとって、外部の専門家やベンダーのサポートは非常に有効です。自社の状況を丁寧にヒアリングした上で、最適なプランを提案してくれるパートナーを見つけることが、スモールスタート成功の鍵です。
株式会社電算システムは、岐阜・東京・名古屋・大阪に拠点を置く独立系IT企業として、幅広い業界のセキュリティ対策を支援しています。特定のベンダーに依存しない中立的な立場から、お客様の状況に最適なソリューションを提案できる点が強みです。
以下は、ゼロトラスト導入ロードマップの各フェーズに対応する主要ソリューションです。
|
ソリューション名 |
対策の種類 |
概要説明 |
|
SentinelOne |
エンドポイント保護 |
AIによる次世代EDR。ランサムウェア・ゼロデイ攻撃を自動検知・修復。管理者不在時もエージェントが自律動作。 |
|
Darktrace |
ネットワーク監視・異常検知 |
AIが正常通信を学習し、内部不正・標的型攻撃をリアルタイム検知。既存環境への影響なく導入可能。 |
|
TiFront |
内部情報漏洩対策 |
従業員の操作ログを記録・管理し、内部不正や誤操作による情報漏洩を防止するDLPソリューション。 |
|
OT Security |
工場・制御システム対策 |
製造業の制御システム(OT)環境に特化したセキュリティ対策。IT/OT融合環境のリスクに対応。 |
|
Webroot DNS Protection |
DNSトラフィック保護 |
DNSレベルでの悪意あるサイトへのアクセスをブロック。軽量エージェントで簡単導入。 |
|
Biz@udit |
Webセキュリティ診断 |
プロフェッショナルによるWebアプリケーションの脆弱性診断。客観的な現状把握と改善提案を提供。 |
1. 最適な対策プランが見つかる:中立的な立場で複数のソリューションから最適提案
2. 幅広い業界への対応力:金融・製造・医療・物流など多様な業界に対応
3. サポートの柔軟性と安心感:相談から導入、運用・保守までワンストップ対応
4. 信頼性の高い運営企業:東証プライム上場グループ、ISMS認証・プライバシーマーク取得
ゼロトラストは難しく聞こえますが、その本質は「誰が何にアクセスしているかを把握し、継続的に改善し続ける」という考え方です。
中小企業こそ、経営判断が迅速で、組織全体で取り組みやすい強みを持っています。今すぐ完璧なゼロトラスト環境を構築する必要はありません。まずは自社の現状を把握することから始め、一歩ずつ対策を積み上げていきましょう。
1. 自社のIT資産・アカウントを棚卸しする
2. 多要素認証(MFA)の導入を検討する
3. セキュリティの専門家に無料相談してみる
「ゼロトラストは大企業のもの」という思い込みを、私たちは変えたいと考えています。
電算システムは長年にわたって地域の企業様をはじめ、多様なお客様のIT課題に向き合ってきました。その経験の中で実感したことがあります。
それは「セキュリティインシデントが起きてからのご相談では手遅れになる」という現実です。
ランサムウェアに感染してから復旧にかかる費用は数百万~数千万円以上、顧客データの流出で失う取引先との信頼、こうした事例は、適切なタイミングで適切な対策を講じていれば、防げたものがほとんどです。
私たちが「スモールスタート」を強く推奨する理由は、完璧を追い求めて動けないよりも、今できることを一つ始めることの方が、圧倒的に価値があると信じているからです。
また、セキュリティ対策は「コスト」ではなく「経営投資」です。取引先や顧客からの信頼、事業継続能力、従業員が安心して働ける環境、これらはすべて、セキュリティ基盤の上に成り立っています。
電算システムは特定のベンダーに縛られない独立系企業として、お客様にとって本当に必要なソリューションを、中立・公平な立場でご提案します。「何から始めればいいかわからない」という段階からでも、ぜひお気軽にご相談ください。
セキュリティ対策は、始めた日から企業の守りが強くなります。
ITコンシェルジュが、お客様の状況に合わせた最初の一歩を一緒に考えます。