×
26.03.20
目次
ある朝、出社してPCを起動すると画面に見慣れないメッセージ…
「あなたのファイルはすべて暗号化されました。復号するにはビットコインを支払え」。
これがランサムウェア感染の典型的な手口です。
近年、中小企業から大企業、医療機関や行政機関に至るまで、あらゆる組織がランサムウェアの標的になっています。
もし感染してしまったとき、慌てずに正しい初動対応を取れますか?そして、そもそも感染前に被害を最小化するバックアップは整備できていますか?
本記事では、感染直後の初動対応マニュアルと、日頃から取り組むべきバックアップ術について詳しく解説します。
ランサムウェア(Ransomware)とは、コンピューターに侵入してファイルやシステムを暗号化し、復号と引き換えに身代金(Ransom)を要求するマルウェアの一種です。感染経路は主にフィッシングメールの添付ファイル・悪意あるリンク、VPN機器やリモートデスクトップの脆弱性、不審なWebサイトへのアクセス、サプライチェーン攻撃(取引先経由)など多岐にわたります。
近年の攻撃は「二重恐喝」と呼ばれる手法も増えており、暗号化だけでなくデータを盗み出して「支払わなければ公開する」と脅すケースも報告されています。攻撃者はビジネスの継続性に直結するデータを狙うため、企業にとってランサムウェアはもはや「他人事」ではなく、必ず備えるべきリスク
ランサムウェアに感染した可能性を認識した瞬間から、時間との戦いが始まります。初動対応の良し悪しが、被害の拡大を防ぐ鍵となります。以下の手順を平時からチームで共有しておきましょう。
感染を確認または疑った時点で、まず該当端末のLANケーブルを抜くか、Wi-Fiをオフにしてください。ランサムウェアはネットワークを通じて社内の他の端末やサーバーへ横展開します。1分1秒の対応が、被害範囲の拡大を防ぐことになります。
どのシステム・ファイルが影響を受けているかを把握します。ファイル拡張子の変化(見慣れない拡張子に変わっていないか)、身代金要求のメッセージファイルの有無、アクセスできなくなったフォルダの範囲などを記録します。この情報は後の対応・復旧に不可欠です。
インシデントを隠蔽しようとすることは厳禁です。速やかに社内のIT担当部門・セキュリティ担当者・経営層へ報告し、組織として対応体制を構築してください。対応の遅れは二次被害・三次被害を招くリスクがあります。
以下への連絡を検討してください。
・警察(サイバー犯罪相談窓口)への被害届の提出
・IPA(情報処理推進機構)などへの報告・相談
・個人情報が漏えいした可能性がある場合は個人情報保護委員会への報告
・セキュリティ専門企業・インシデントレスポンス業者への支援依頼
身代金の支払いは、復号が保証されないうえ、攻撃者の資金源となり次の攻撃を助長します。多くのセキュリティ機関や政府も「支払わないことを推奨」しています。バックアップから復旧することが最善策です。
被害範囲が確定したら、信頼できるバックアップデータからの復元を開始します。ただし、復元前に必ずランサムウェアが完全に駆除されていることを確認してください。マルウェアが残ったままの環境にデータを戻しても、再感染のリスクがあります。
|
優先度 |
対応アクション |
完了チェック |
|
最高 |
感染端末をネットワークから即座に切断(LANケーブル抜去/Wi-Fiオフ) |
□ |
|
最高 |
感染・被害状況のスクリーンショット等による記録 |
□ |
|
高 |
IT担当者・経営層への緊急報告 |
□ |
|
高 |
他の端末・サーバーへの感染拡大がないか確認 |
□ |
|
高 |
警察・IPAへの届出・相談 |
□ |
|
中 |
身代金要求メッセージの保存(証拠保全) |
□ |
|
中 |
セキュリティ専門業者への支援要請 |
□ |
|
中 |
バックアップデータの完全性確認 |
□ |
|
復旧時 |
マルウェア完全駆除の確認後、バックアップから復元 |
□ |
|
復旧後 |
再発防止策の実施と関係者への報告 |
□ |
初動対応と並んで重要なのが、感染前の「備え」です。ランサムウェア被害を最小化する最大の武器はバックアップです。ただし、「バックアップを取っている」だけでは不十分なケースが多くあります。正しいバックアップ設計こそが、有事の際の確実な復旧を担保します。
データ保護の国際標準として広く認められているのが「3-2-1ルール」です。
・3:データのコピーを3つ用意する(原本+バックアップ2つ)
・2:2種類の異なるメディアに保存する(例:ローカルディスク+テープ、またはローカル+クラウド)
・1:1つはオフサイト(物理的に離れた場所)に保管する
この原則を守ることで、ランサムウェアによるデータの全損を防ぎます。ランサムウェアはネットワーク経由でバックアップ先にまで感染を広げる場合があるため、ネットワーク接続されていない、またはネットワークから隔離されたバックアップ先を確保することが重要です。
イミュータブルストレージとは、一度書き込まれたデータを一定期間、変更・削除できないようにする仕組みです。ランサムウェアがバックアップデータを暗号化・削除しようとしても、物理的に改ざんできないため、確実なデータ保護が実現できます。クラウドストレージのオブジェクトロック機能や、専用のバックアップアプライアンスで実現可能です。
「バックアップを取っている」のに「復旧できない」という事態は、実際に多く発生しています。バックアップデータが破損していた、リストア手順に誤りがあった、担当者が不在で手順が不明だったなど、理由はさまざまです。少なくとも年1回以上、できれば四半期ごとに復旧テスト(リストアテスト)を実施し、本当に「使えるバックアップ」であることを確認しましょう。
RTO(Recovery Time Objective:目標復旧時間)とRPO(Recovery Point Objective:目標復旧時点)を事前に設定することが重要です。
・RTO:何時間以内にシステムを復旧させる必要があるか
・RPO:どの時点のデータまで失うことが許容できるか(例:直近24時間以内のデータまで)
これらの指標をもとに、バックアップ頻度(日次・時次・リアルタイムなど)や保管方法を設計することで、いざというときに「間に合わないバックアップ」を防げます。
社内(オンサイト)のバックアップだけでは、火災・水害・地震などの自然災害時にデータが全損するリスクがあります。地理的に離れたデータセンターやクラウドストレージへのオフサイトバックアップを組み合わせることで、あらゆるリスクに対応できます。
バックアップを取っている企業でも、以下のような「落とし穴」にはまっているケースが少なくありません。
|
よくある落とし穴 |
対策 |
|
同一ネットワーク上のみにバックアップを保管している |
ネットワーク隔離された環境またはオフサイトにも保管する |
|
バックアップを取っているが復旧テストをしていない |
定期的なリストアテストを必ず実施する |
|
バックアップが古く、最新データがカバーされていない |
RPOを設計し、適切な頻度でバックアップを実施する |
|
担当者の属人化で手順が引き継がれていない |
手順書を整備し、複数名で管理・共有する |
|
バックアップソフトのアラートを見逃している |
監視・アラート通知の自動化と定期確認を実施する |
ランサムウェア・サイバー攻撃・自然災害から大切なデータを守るために、株式会社電算システム(DSK)はトータルなデータ保護ソリューションを提供しています。
確実なデータ保全と復旧へのコミットメント
「3-2-1ルール」準拠を基本設計とし、厳格なデータ検証プロセスで確実な復旧を担保します。
堅牢なセキュリティ(イミュータブルストレージ対応)
書換不能ストレージ(イミュータブルストレージ)によるランサムウェア対策が可能。攻撃者によるバックアップデータの改ざん・削除を物理的に防ぎます。
24時間365日の監視・運用代行
専門スタッフが24時間365日体制でバックアップ実行状況を監視。異常検知時は迅速に対応し、お客様の運用負荷を大幅に軽減します。
2拠点データセンター+クラウドによるオフサイト保管
東濃と大垣の耐災害型データセンター2拠点に加え、信頼性の高いクラウドストレージへの保管で、自然災害にも対応します。
幅広い対応環境
Windows Server・Linux・VMware・Hyper-V・AWS・Azure・Google Cloud・Microsoft 365・Google Workspace(SaaSデータ含む)など、多様な環境に対応。物理・仮想・クラウドを一元管理します。
コスト最適化
データ重複排除機能でストレージコストを削減。必要なレベルを維持しながら経済的な運用計画をご提案します。
柔軟なバックアップ設計
ファイル単位・データベース単位・システムイメージ単位での復旧が可能。Arcserve Backup等の専門ツールをお客様の状況に合わせて活用します。
ランサムウェアは「いつか来るかもしれない脅威」ではなく、「いつ来てもおかしくない脅威」です。感染してから慌てるのではなく、今日から初動対応マニュアルを整備し、正しいバックアップ戦略を構築することが、ビジネスを守る最善策です。特に「3-2-1ルール」の徹底、イミュータブルストレージの活用、定期的な復旧テストの実施??この3点は早急に取り組んでください。
自社だけでの対応が難しい場合は、専門家によるサポートを活用することも有効な選択肢です。電算システムのデータ保護ソリューションでは、バックアップ設計から運用代行・復旧支援まで、トータルでサポートいたします。
多くの企業様において、バックアップの存在は知っていても、正しく運用できていないケースがあります。
テープバックアップの交換を忘れていた、クラウドへの同期が止まっていた、復旧テストを一度もしていなかった…こうした「形だけのバックアップ」では、いざランサムウェアに感染した際に、復旧が困難になります。バックアップはあくまで「復旧できて初めて意味がある」ものと言えるからです。
また、セキュリティ対策はどうしても「後回し」になりがちです。しかしランサムウェアの被害額(復旧費用・事業停止損失・信頼失墜)は、予防コストの数十倍~数百倍に上るケースも珍しくありません。「何も起きていない今」こそ、データ保護に投資するタイミングです。
電算システムでは、お客様のシステム環境や予算・体制に応じて、最適なデータ保護の設計から運用まで一貫したご支援もすることが出来ます。「現状のバックアップに不安がある」「どこから手をつければいいかわからない」という方は、ぜひお気軽にご相談ください。
「データ保護」とバックアップの要点を3分動画で分かりやすく解説しています。まずは以下よりご覧ください。
自社の「データ保護の状況」に不安を感じていても、どこから手をつけるべきか迷うシステム担当者様は少なくありません。まずは社内での「セルフチェック」による現状把握や、上長への説明・稟議の材料として、以下のお役立ち資料をぜひご活用ください。
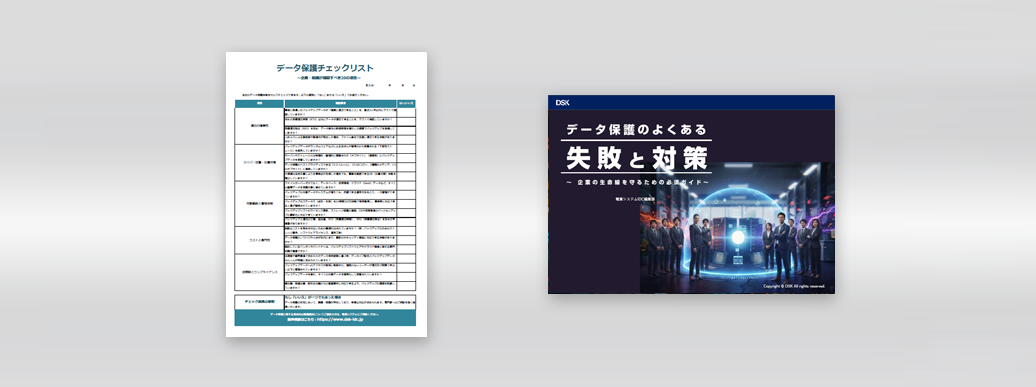
 データ保護チェックリスト~企業・組織が確認すべき20の項目~(自社の危険度が5分でわかる)データ保護のよくある失敗と対策(陥りやすい失敗事例を参考にできる)
※ 以下のボタンのフォームから資料のみのダウンロードも可能です。(強引な営業は一切いたしません)

「自社の現在のストレージ利用状況で導入できるか?」「まずは予算感を知りたい」など、個別のお困りごとやささいな疑問も、上記フォームよりお気軽にご相談ください。